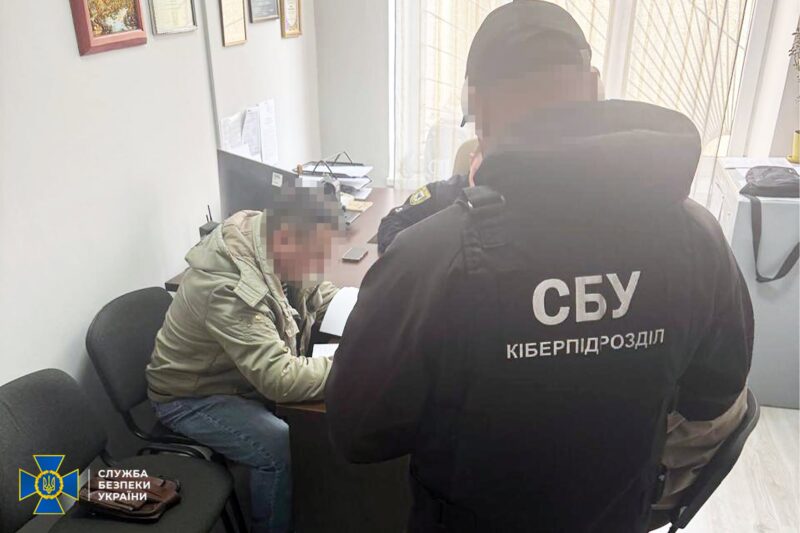
Спеціалісти з кіберполіції у понеділок, 11 грудня, почали фіксувати розповсюдження шкідливого програмного забезпечення, націлене на користувачів операційної системи MS Windows. Загалом воно було націлене на користувачів, які є приватними нотаріусами України.
Повідомлення із шкідливими додатками надходили начебто від імені державних установ, зокрема судів різних інстанцій, пише Урядовий портал.
Для зараження комп’ютерів користувачів зловмисники використовували декілька видів шкідливого програмного забезпечення. При цьому, використовувались різні методи їх розповсюдження (наприклад, користувачі отримували архівні файли, які зовні виглядали як файли формату .pdf).
Кіберзлочинці навіть підробили зміст цих файлів – зовні вони виглядали як відсканований документ, створений від імені державної установи. Інколи вірус розповсюджували за допомогою документів формату .docx із вбудованим шкідливим ʺOLEʺ об’єктом. Коли користувач відкривав документ, запускалося шкідливе програмне забезпечення. Автоматично з’являвся запис в реєстрі операційної системи для його автозавантаження.
Працівники кіберполіції встановили, що кожен раз запускався із папки системного диску за посиланням – :\ProgramData\Microtik\winserv.exe. Шкідливе програмне забезпечення переходило у прихований режим очікування з’єднання та в повній мірі надавало доступ до ресурсів комп’ютера.
Згідно з результатами аналізу, вказаний вірус є модифікованою версією легального програмного забезпечення ʺRMS TektonITʺ.
Департамент кіберполіції радить користувачам дотримуватися таких порад:
- У жодному випадку не відкривати листи від сумнівних адресатів із сумнівним змістом. Перед відкриттям краще отримати підтвердження у відправника такого листа іншими можливими засобами зв’язку.
- Встановити ліцензійне програмне забезпечення операційної системи та використовувати антивірусні програми.
- Систематично оновлювати операційну систему та програмні продукти.
- Не надавати доступ стороннім особами до персонального комп’ютера.
Також можна самостійнозаборонити автоматичний запуск віруса. Для цього потрібно:
- запустити редактор реєстру. Для цього необхідно натиснути клавішу «Пуск» та внести для пошуку запис “regedit”;
- знайти наступну гілку реєстру – HKCU\Software\Microsoft\Windows\CurrentVersion\Run;
- власноруч видалити знайдений запис такого змісту – «Microtik»;
- на системному диску операційної системи видалити теку – :\ProgramData\Microtik;
- перезавантажити комп’ютер.