Кіберполіція попереджає про поширення фішингових електронних листів, у яких шахраї видають себе за представників податкової. Вони пишуть про нібито наявність податкового боргу та закликають натиснути кнопку «Переглянути», щоб ознайомитися з деталями.
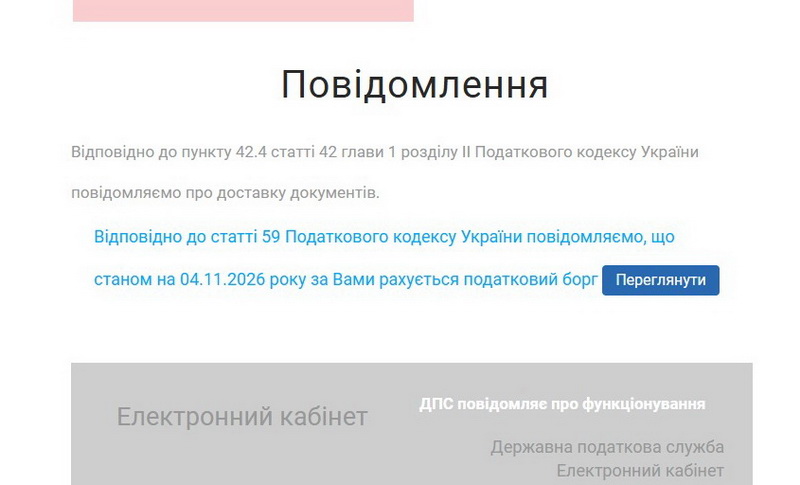
Перехід за таким посиланням може спрямувати на сайт, створений для викрадення персональних даних, облікових записів або банківської інформації.
Шахраї часто використовують назви держустанов та офіційний стиль повідомлень.
Кіберполіція рекомендує:
- уважно перевіряти адресу відправника, адже його ім’я та оформлення листа можна підробити;
- не переходити за посиланнями та не відкривати вкладення в підозрілих повідомленнях;
- не вводити персональні, банківські дані та паролі на невідомих сайтах;
- самостійно перевіряти інформацію про податкові зобов’язання через офіційний Електронний кабінет платника податків;
- в разі отримання підозрілого повідомлення не взаємодіяти з ним.
Якщо ви виявили підозрілі ресурси в мережі або стали жертвою онлайн-шахрайства, повідомте про це кіберполіцію через офіційний сервіс подання звернень або зателефонуйте на спецлінію 102.
За можливості збережіть скриншоти листування, підозрілі посилання та інші докази, які можуть допомогти під час розгляду звернення.
Якщо помітили шахрайські чати або канали, долучайтеся до волонтерського проєкту «BRAMA» — https://t.me/brama_channel, який допомагає виявляти та блокувати ворожий і шахрайський контент.
Більше інформації про шахрайські схеми та способи захисту – на платформі «КіберБрама»: https://stopfraud.gov.ua/
Читайте: Суд взяв під варту франківця, який понівечив могили захисників у Чукалівці